← ภาพรวมบัญชี · ฝาก–ถอนให้ลูกค้า · เชื่อม LINE OA
P2P PAYMENTSเข้าใจ P2P จากภาพและขั้นตอนสั้น ๆ
สำหรับลูกค้า ร้านค้า และเอเยนต์ เลือกเรื่องที่กำลังใช้งาน แล้วกลับไปตรวจรายการจริงในบัญชีของคุณ
เริ่มใช้งานผ่านหน้าเว็บ
- เจ้าของ: เปิด เอเยนต์และเครือข่าย → สร้างบัญชีเอเยนต์ กำหนดรหัสเองหรือเว้นว่างให้ระบบสร้าง แล้วคัดลอกชื่อผู้ใช้และรหัสผ่านจากหน้าต่างยืนยันก่อนปิด
- เอเยนต์สร้างเอเยนต์ย่อย: เปิด เอเยนต์ในสาย → สร้างเอเยนต์ย่อย กำหนดชื่อผู้ใช้และอัตราฝาก–ถอนที่ไม่ต่ำกว่าอัตราของตัวเอง กำหนดรหัสผ่านหรือเว้นว่างให้ระบบสร้าง บัญชีใหม่อยู่ใต้เอเยนต์ที่เข้าสู่ระบบและเริ่มด้วยกระเป๋า 0 คัดลอกข้อมูลเข้าระบบจากหน้าต่างยืนยันก่อนปิด
- เอเยนต์: เปิด ร้านค้าของฉัน → เพิ่มร้านค้าในสาย ใส่ชื่อร้านและอัตราฝาก–ถอน ใช้ปุ่ม สร้างรหัสผ่านให้ หรือกำหนดรหัส 32–128 ตัวอักษร รหัสนี้เป็นทั้งรหัสเข้าเว็บและ API Key ของร้าน คัดลอกข้อมูลหลังสร้างสำเร็จ ช่อง Webhook เว้นว่างได้ ถ้าใช้ผ่านเว็บนี้หรือ LINE กรอกเฉพาะร้านที่มีระบบภายนอกรับแจ้งสถานะ
- ร้านค้า: เข้าด้วยรหัสร้านค้าและรหัสผ่าน เปิด ฝาก–ถอน / อนุมัติคำขอ ตั้งบัญชีรับเงินของร้านก่อน แล้วระบุลูกค้าและจำนวนเงินเพื่อสร้างรายการ
- ฝากเงิน: เปิด ดูรายละเอียด → เปิดหน้าชำระเงิน / แนบสลิป หรือคัดลอกลิงก์ให้ลูกค้า เมื่อลูกค้าโอนแล้วให้แนบสลิปของรายการนั้น ระบบจะแสดงยืนยันฝากเมื่อมีผลตรวจผ่าน
- ถอนเงิน: ตรวจบัญชีและอนุมัติคำขอจากลูกค้าก่อนเข้าคิว เมื่อครบเวลาจับคู่ ถ้ามีส่วนที่ร้านต้องจ่าย รายละเอียดจะแสดงจำนวนและบัญชีให้ตรวจ ร้านโอนส่วนนี้เองแล้วแนบสลิป ระบบตรวจหลักฐานก่อนยืนยัน
- ถ้าการตรวจช้าหรือคำตอบขาดหาย: ใช้ ตรวจสถานะหลังส่งสลิป หรือ ตรวจผลสลิปเดิม อย่าสร้างรายการใหม่หรือโอนซ้ำ สามารถเปิดหลักฐานที่ยืนยันแล้วจากรายละเอียดรายการ
ร้านใหม่ต้องตั้งค่าบัญชีรับเงินและหลักประกันให้พร้อมก่อนรับรายการ การใช้ผ่าน LINE ต้องตั้งค่าและเปิด LINE OA ของร้านแยกต่างหาก ส่วนคู่มือ API สำหรับเชื่อมระบบอยู่ด้านล่าง
ทดสอบฝาก–ถอนผ่าน LINE ทีละรายการ
เริ่มที่ ภาพรวม → ความพร้อมของร้าน ตรวจ GAS บัญชีรับเงิน และ LINE OA ให้พร้อม เจ้าของร้านและผู้ทดสอบเป็นผู้โอนเงินจริงในแอปธนาคารเอง เก็บเลขคำขอไว้ตรวจผลให้จบก่อนเริ่มรายการถัดไป
- เตรียมร้าน: เปิด บัญชีรับเงินร้าน ตรวจบัญชีที่เปิดใช้และเพดานสะสมรายวัน จากนั้นเปิด เชื่อม LINE OA ตรวจทุกจุดให้พร้อมก่อนเปิดใช้งาน
- ฝาก: ถ้าเลือกร้านสร้างรายการให้ ร้านเปิดหน้าฝาก–ถอน เลือกลูกค้าและยอด แล้วยืนยัน ระบบแจ้งผ่าน LINE ให้ลูกค้าเปิดบัญชีรับเงินและส่งสลิป ถ้าเปิดให้ลูกค้าสร้างเองจึงใช้คำสั่ง ฝาก 20 ได้ ตรวจชื่อผู้รับและเลขบัญชีจากรายการล่าสุด โอนหนึ่งครั้งและส่งสลิปของรายการนั้น
- ตรวจผลฝาก: ต้องมีผลตรวจสลิปผ่านและรายการยืนยันแล้ว ตรวจเลขคำขอ ยอด และหลักฐานในหน้าเว็บร้าน หากยังรอตรวจ ให้ตรวจสถานะรายการเดิมและรอผล ห้ามตีความว่าส่งรูปแล้วเท่ากับอนุมัติ
- ทดสอบสลิปซ้ำ: ส่งสลิปเดิมในคำขอเดิมอีกครั้ง ไม่โอนเงินเพิ่ม ผลที่ถูกต้องคือไม่เกิดรายการฝากหรือการบันทึกยอดซ้ำ ตรวจเลขรายการและบันทึกบัญชีเดิมประกอบ
- ถอน: ให้ลูกค้าบันทึกบัญชีรับเงินของตัวเอง ร้านเปิด ฝาก–ถอน / อนุมัติคำขอ เลือกลูกค้า ยอด และบัญชี ตรวจแล้วจึงยืนยันเข้าคิว ส่วนคำสั่ง ถอน 20 ใช้ได้เฉพาะร้านที่เปิดให้ลูกค้าสร้างคำขอเอง และร้านยังต้องอนุมัติก่อนเข้าคิว
- ส่วนที่ร้านต้องโอน: รอเวลาจับคู่ตามที่ตั้งไว้ ถ้ามีส่วนขาด ให้ดูยอดที่ระบบระบุในรายละเอียด โอนเฉพาะส่วนนั้นและแนบสลิป รอผลตรวจผ่านก่อนถือว่าจ่ายครบ ไม่ใช้ยอดถอนรวมแทนยอดส่วนขาด
- ปิดการทดสอบ: ตรวจว่าผู้รับได้รับเงินจริงครบและเปิดหลักฐานได้ ตรวจประวัติฝั่งลูกค้า–ร้านและรายงานช่วงเวลาเดียวกัน รายงานบัญชีที่เท่ากันอย่างเดียวไม่ยืนยันการรับเงินในธนาคาร
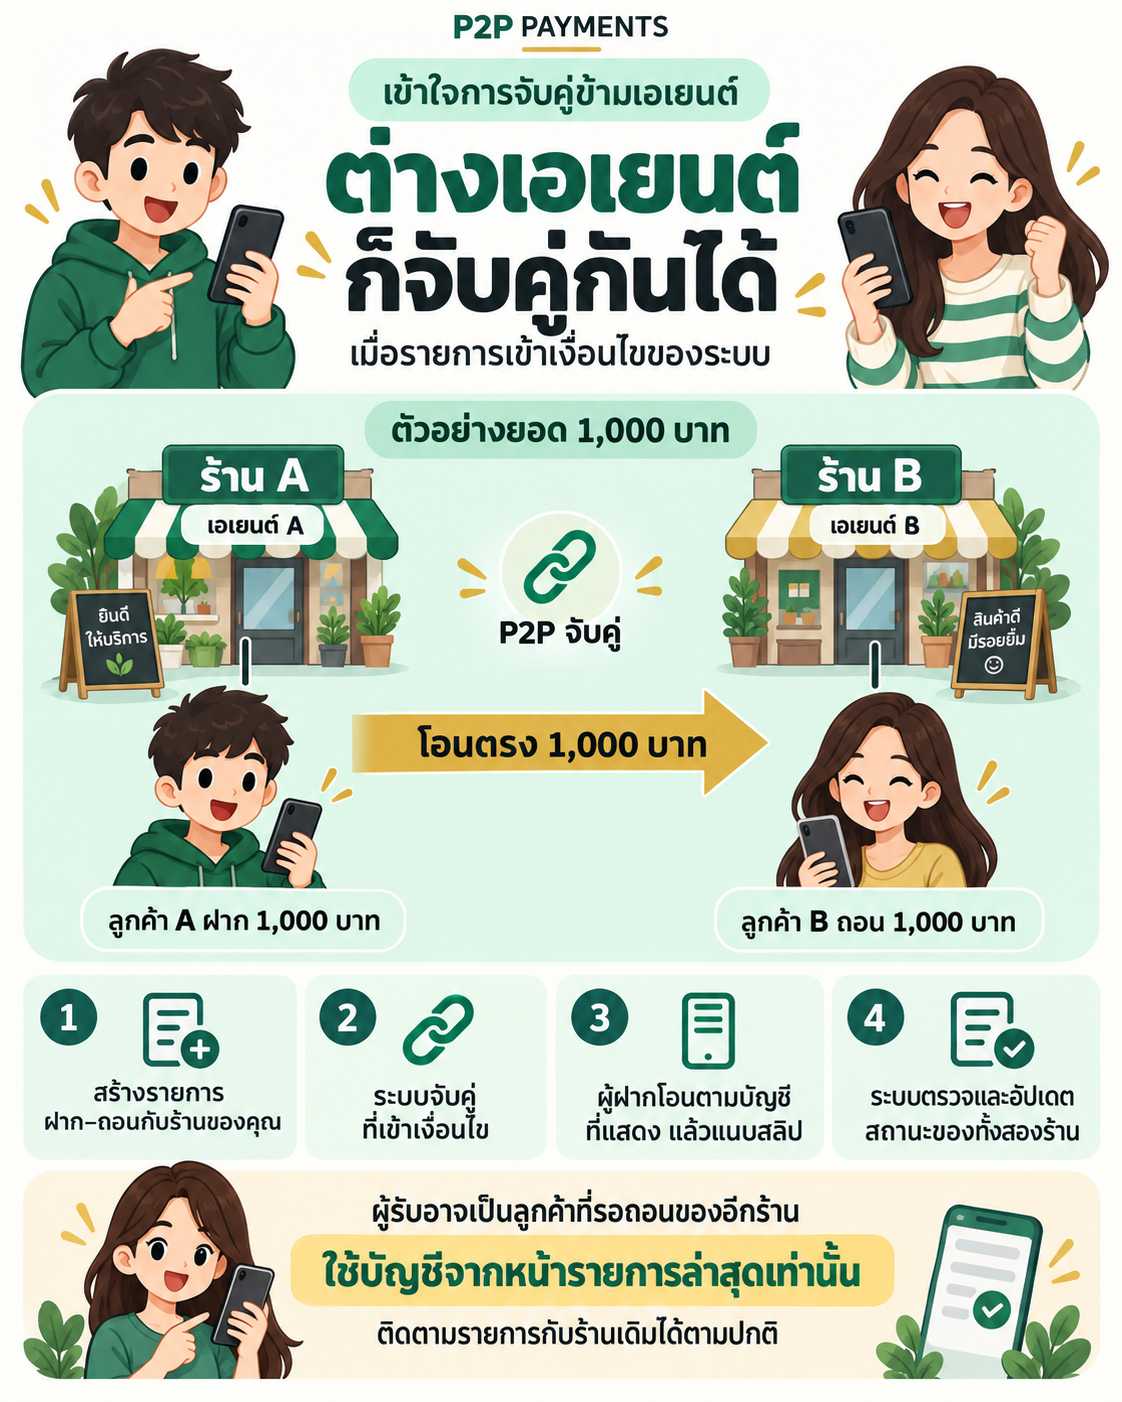
ถ้าทดสอบจับคู่ข้ามร้าน ให้ใช้สองร้านที่พร้อมและลูกค้าทดสอบของแต่ละร้าน ห้ามแก้ผู้รับในรายการที่สร้างแล้ว ระบบเป็นผู้จับคู่ตามนโยบายเครือข่าย
เริ่มใช้งานและดูแลสายงาน
ระบบช่วยอะไร
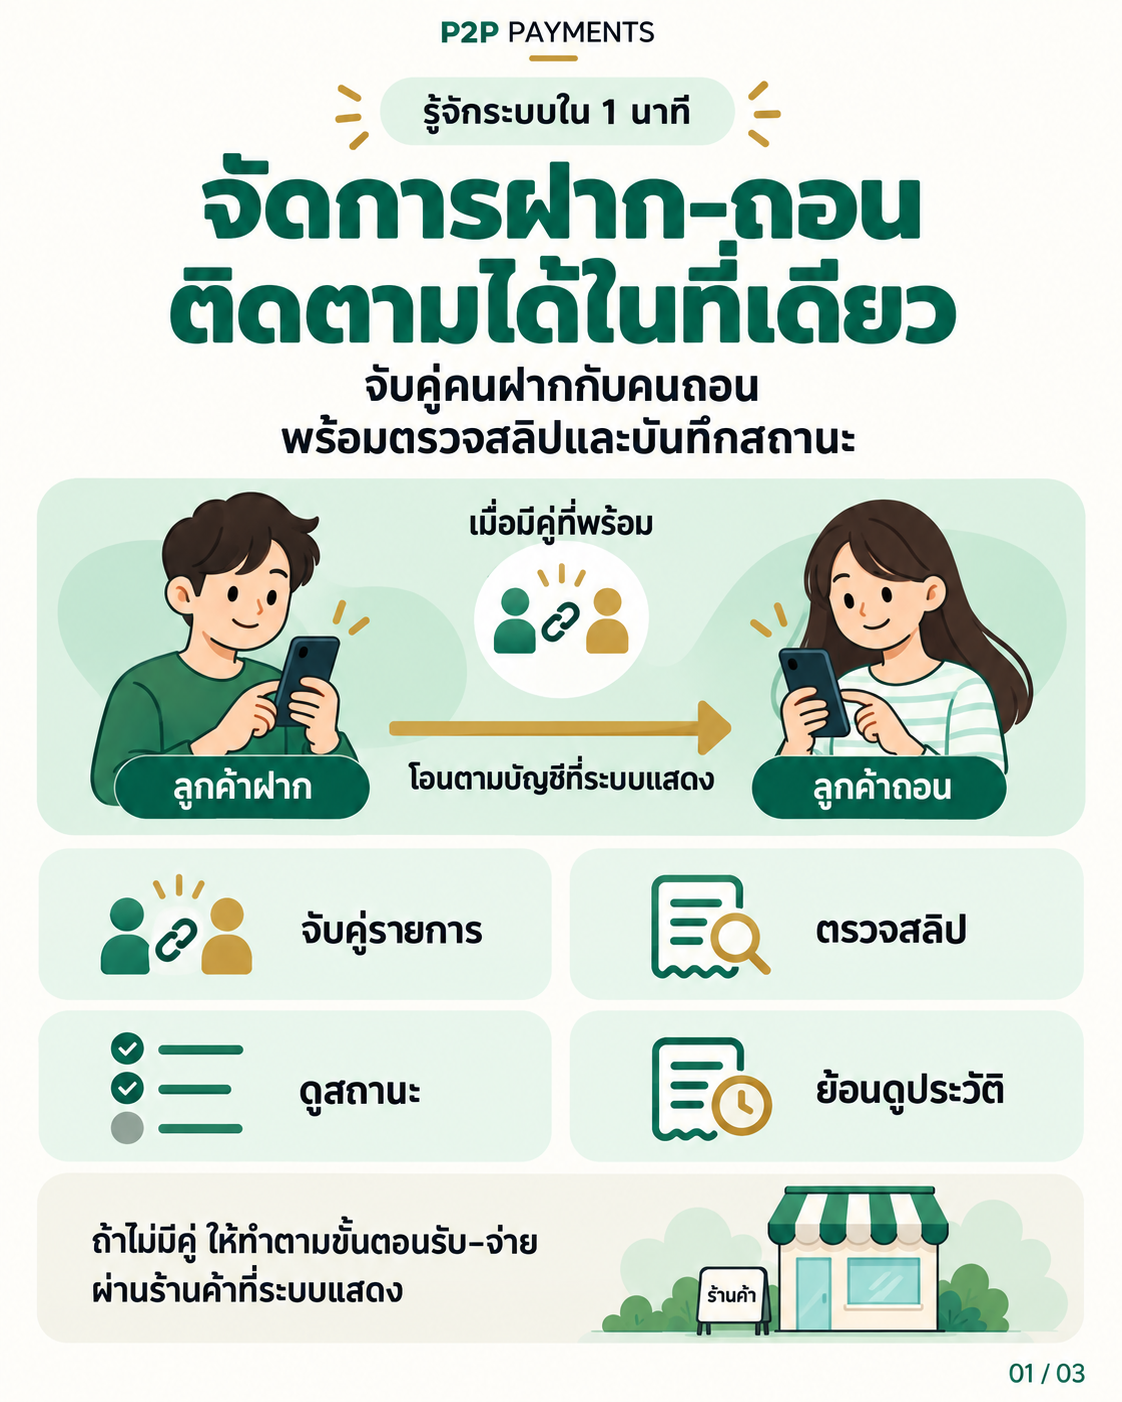
ลูกค้าใช้งานอย่างไร
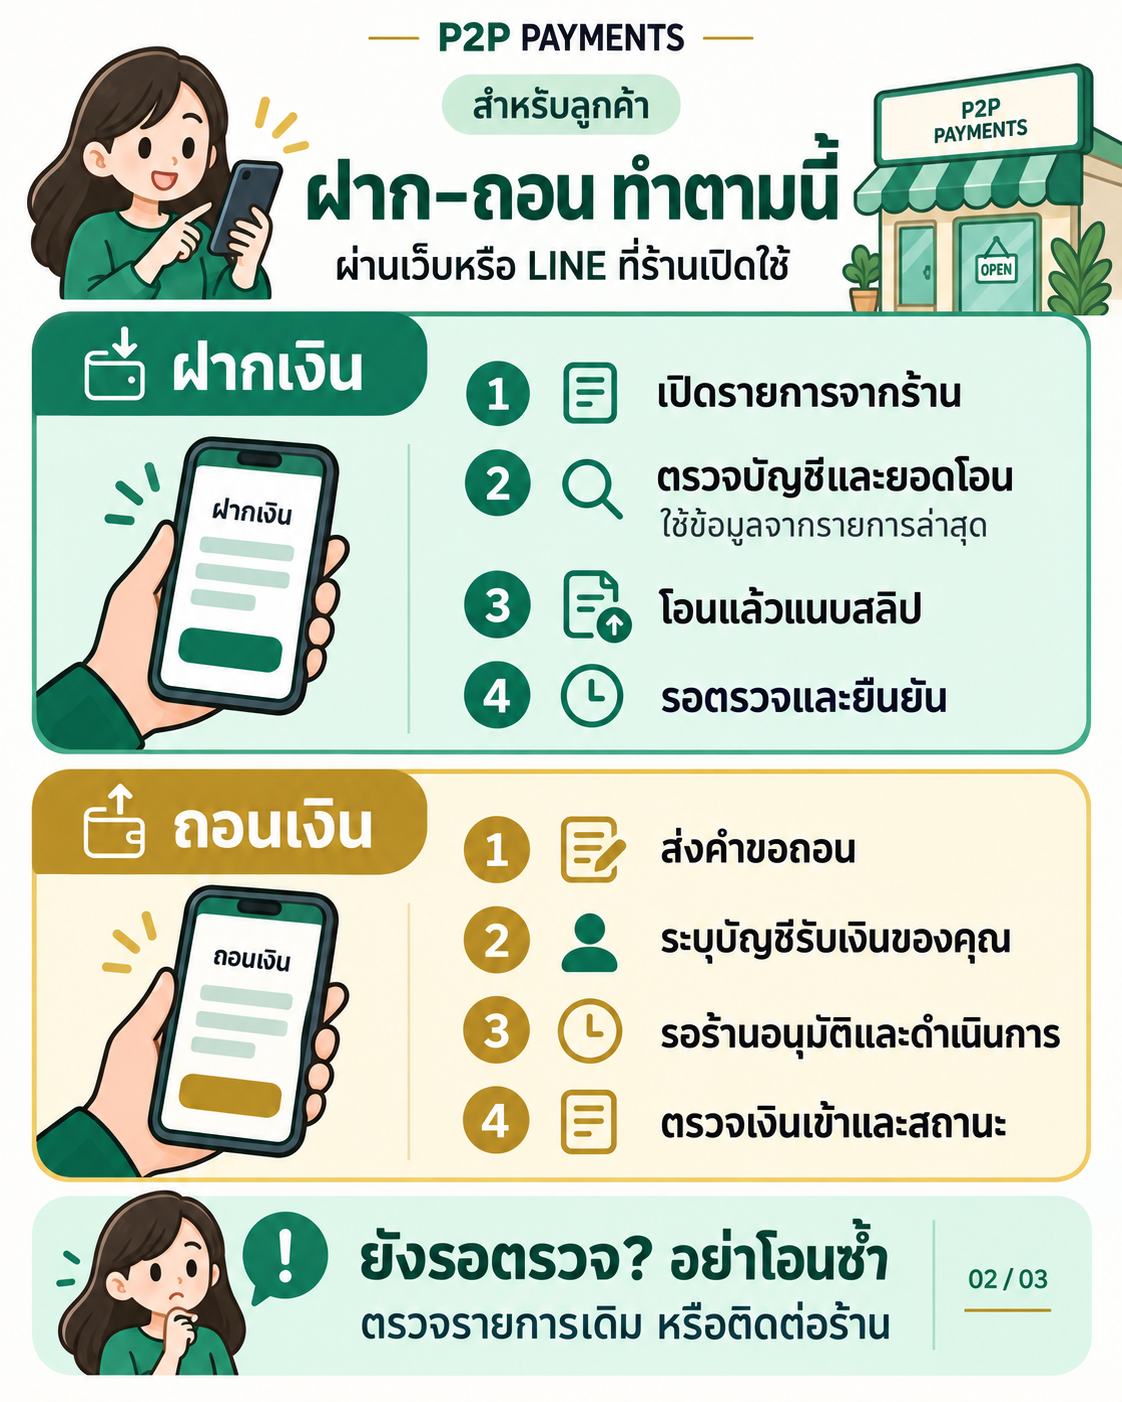
เจ้าของ เอเยนต์ และร้านค้า
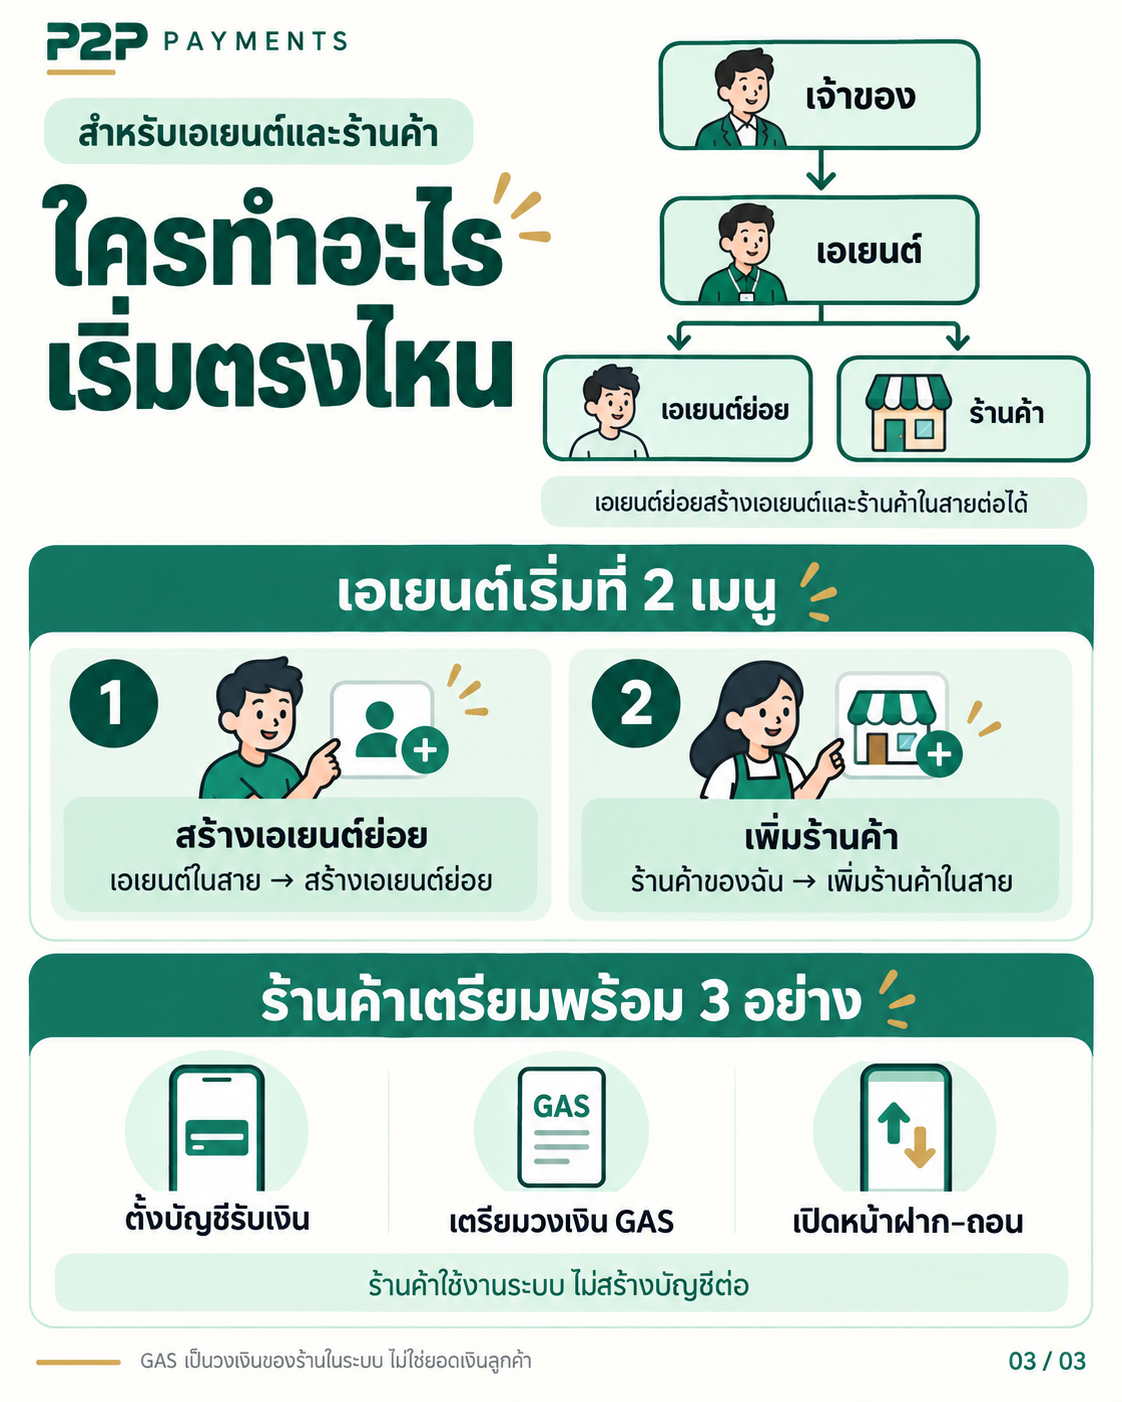
GAS ใช้ทำอะไร และรายได้มาจากไหน
ภาพชุดนี้อธิบายกติกาของรายการใหม่บนเว็บและ LINE ยอด GAS เป็นยอดใช้งานในระบบ การเติมหรือการใช้ GAS ไม่ใช่หลักฐานรับเงินในธนาคาร และยอดคงเหลือไม่ใช่ยอดค้างชำระ
หน้าที่ของ GAS
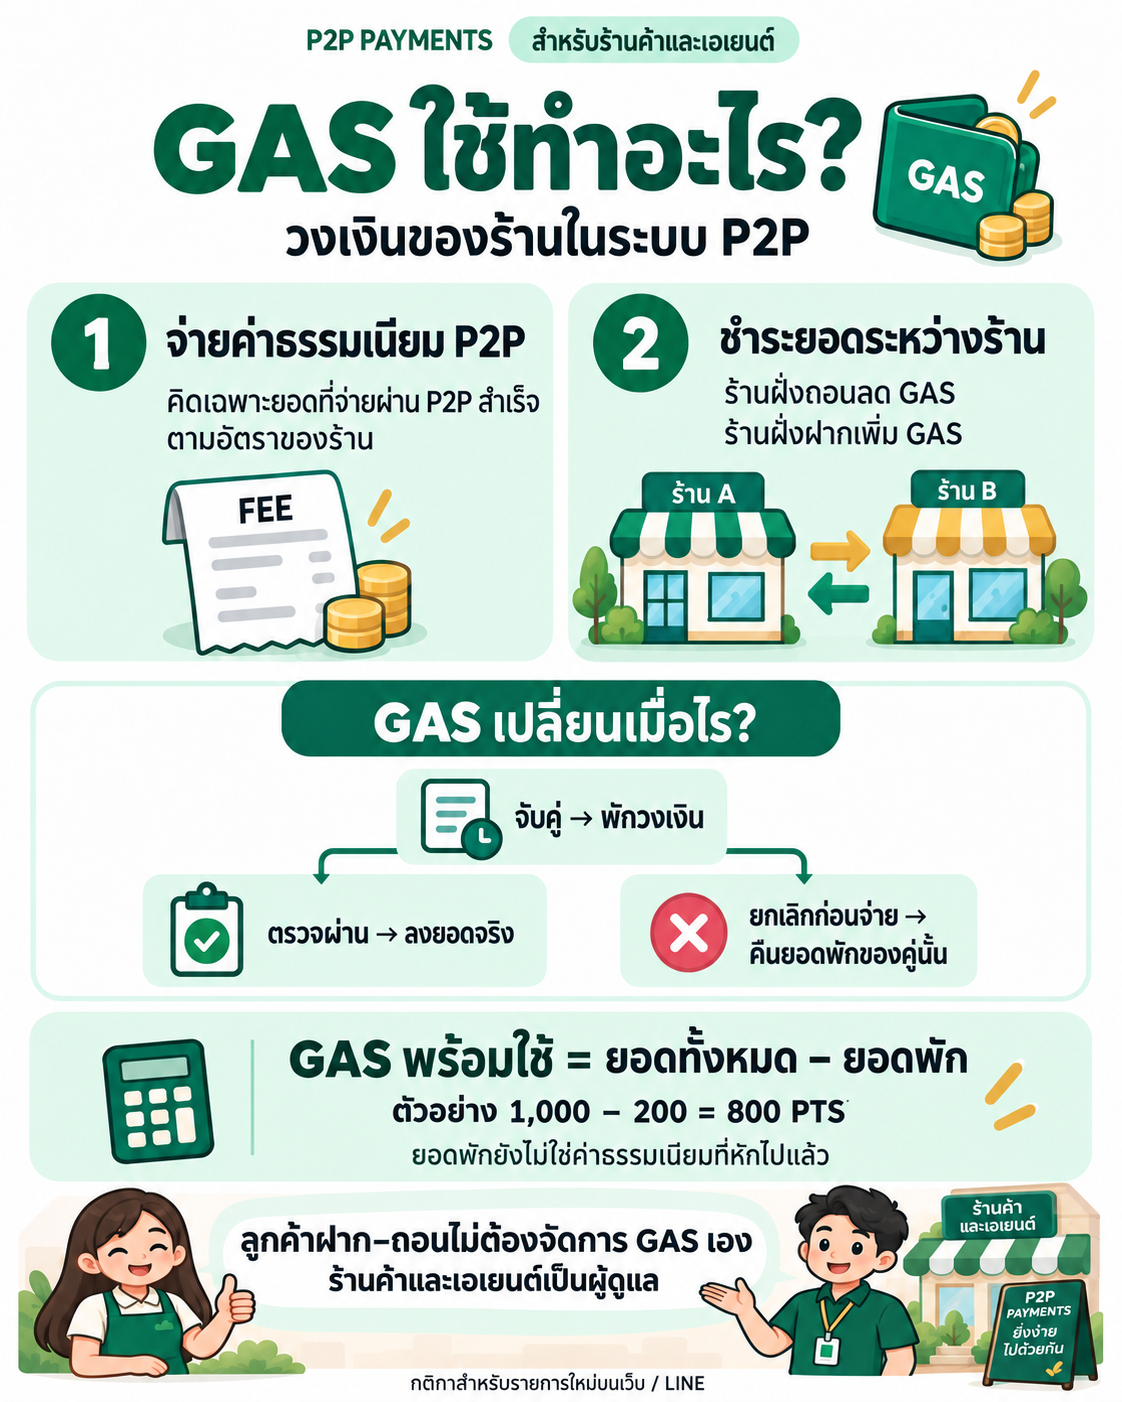
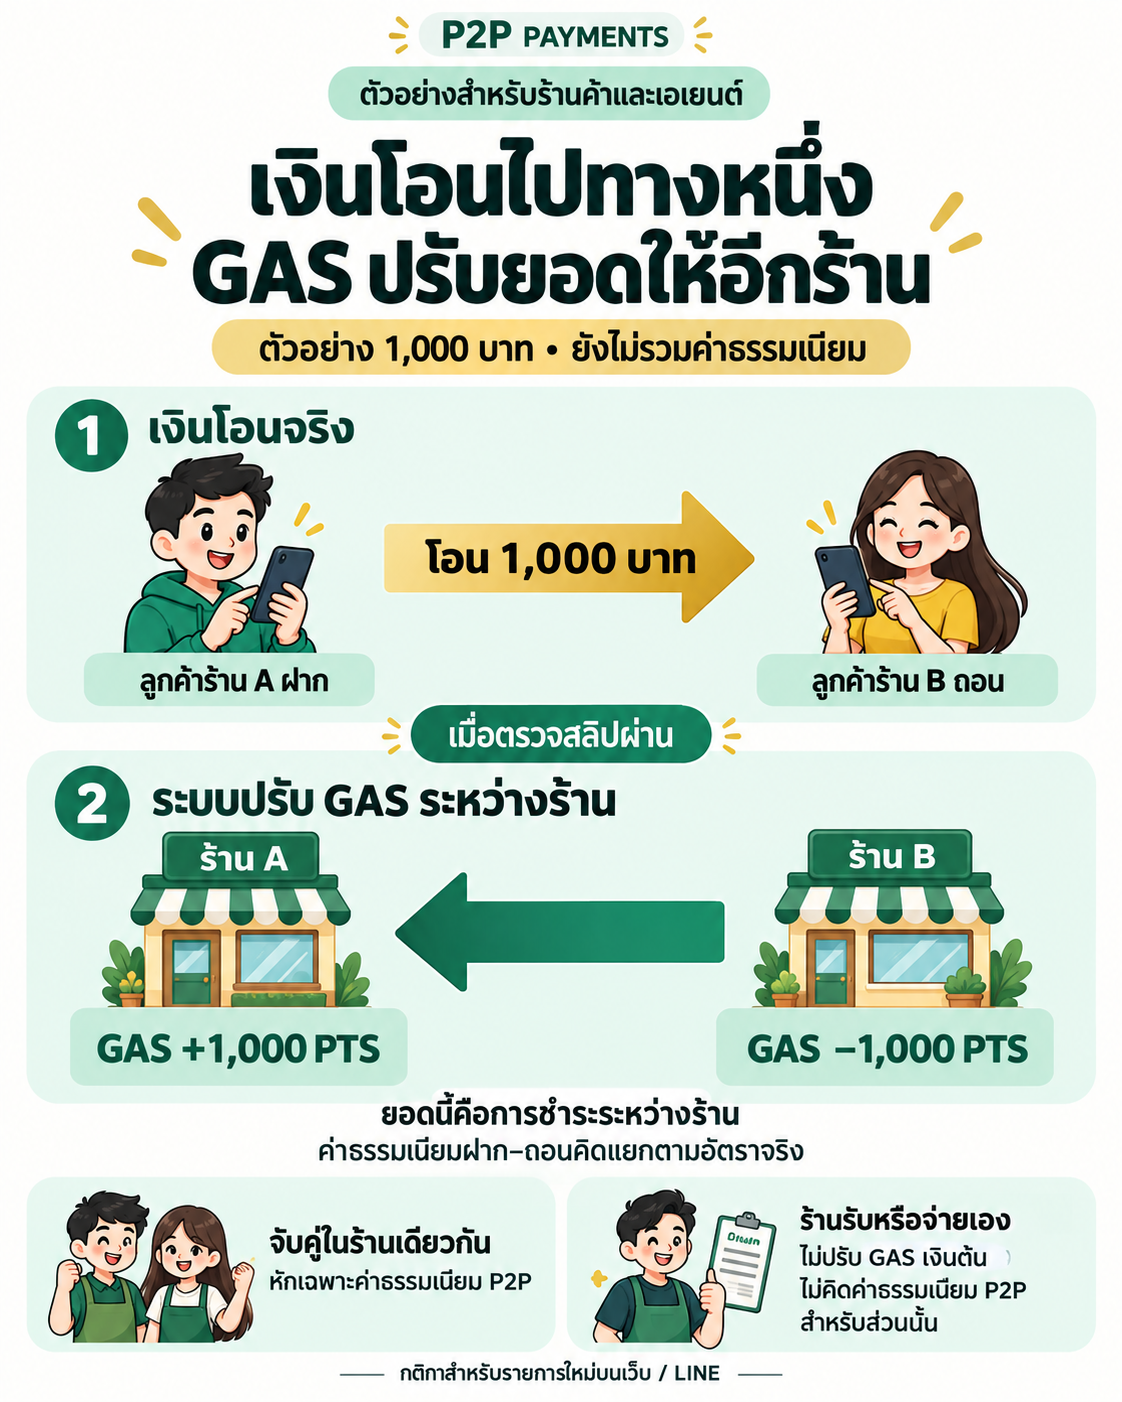
เงินต้นข้ามร้าน
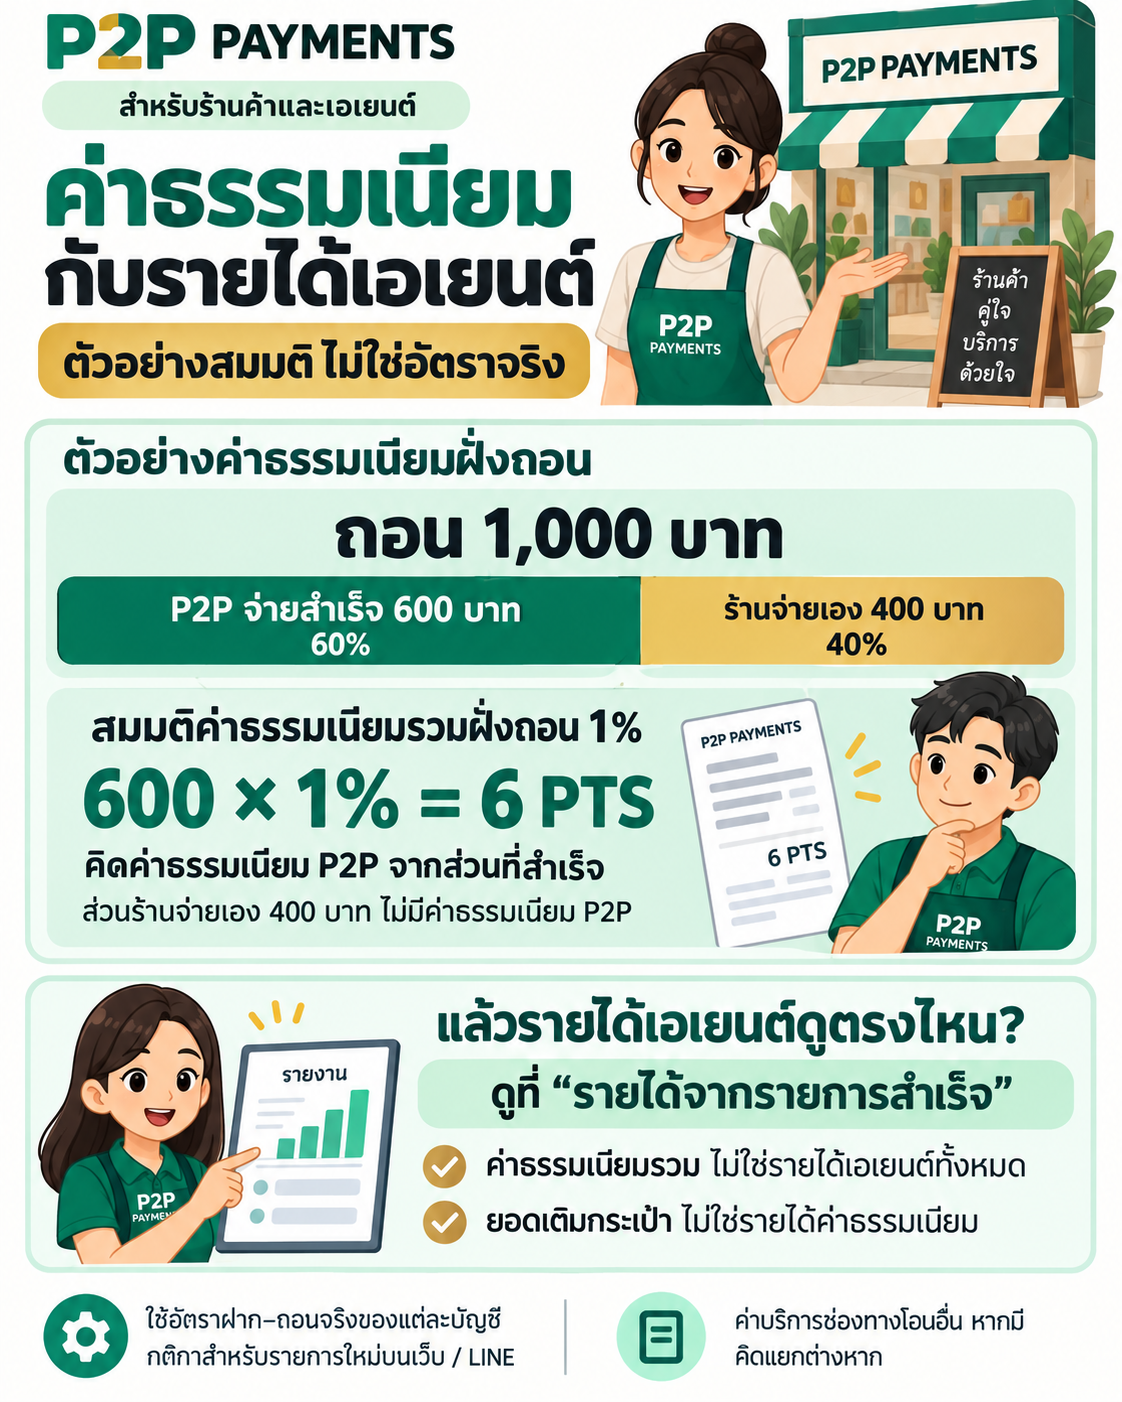
ค่าธรรมเนียมและรายได้เอเยนต์
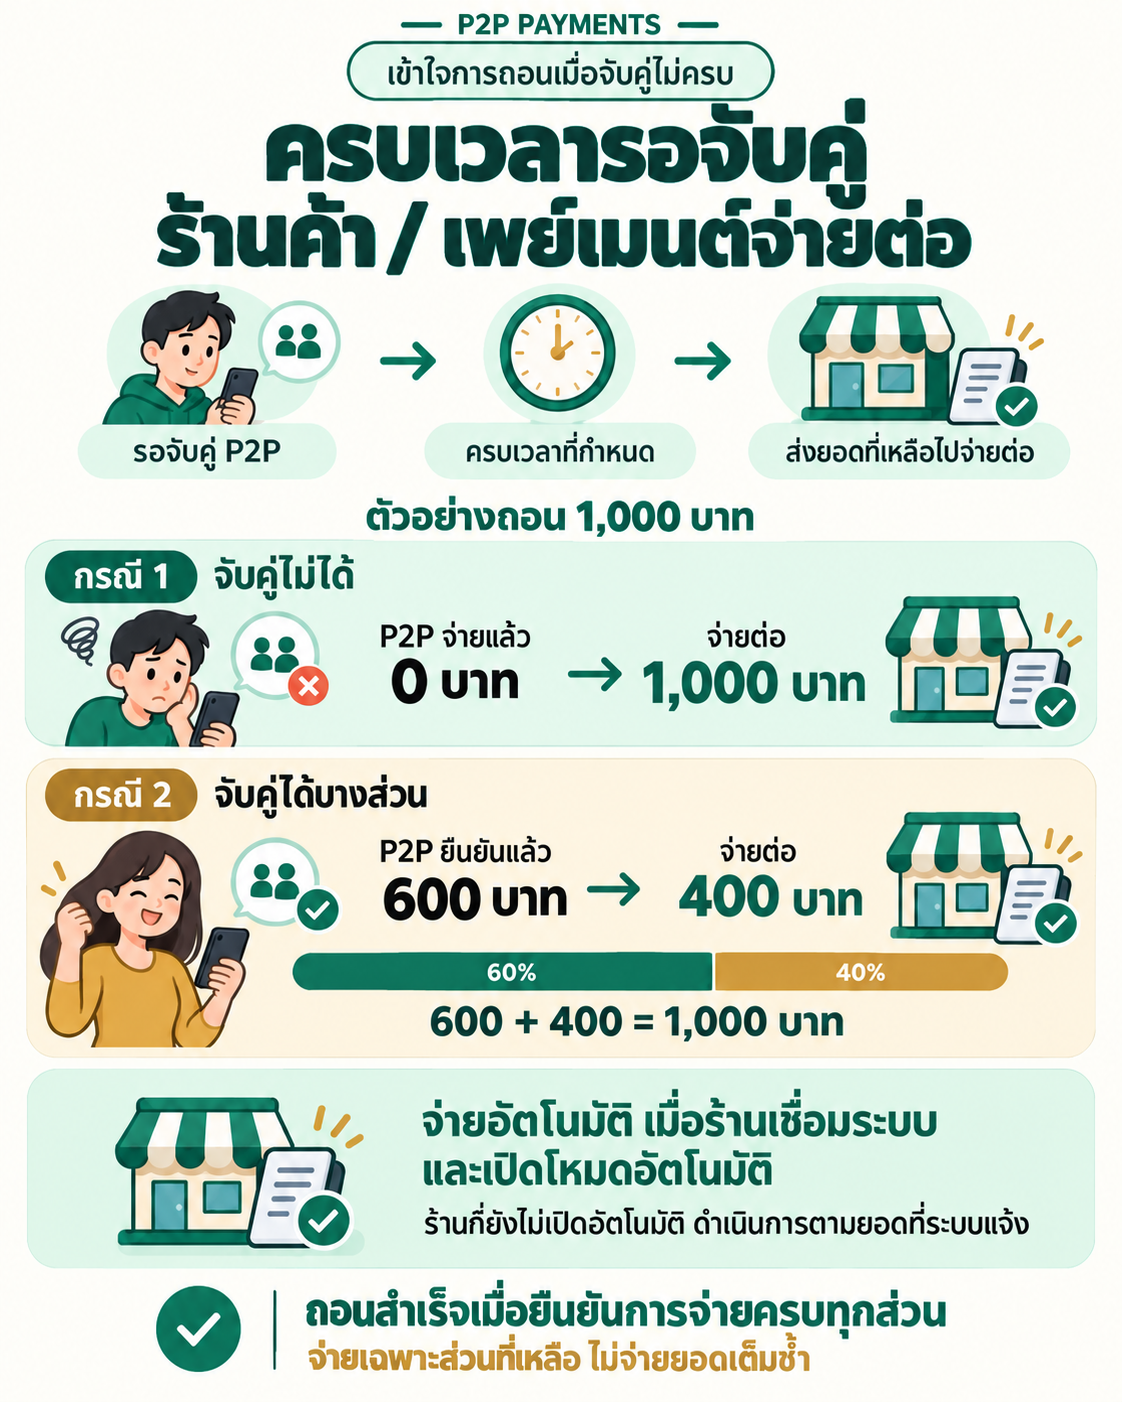
ถอนยังไม่ครบ ใครจ่าย และตรวจหลักฐานอย่างไร
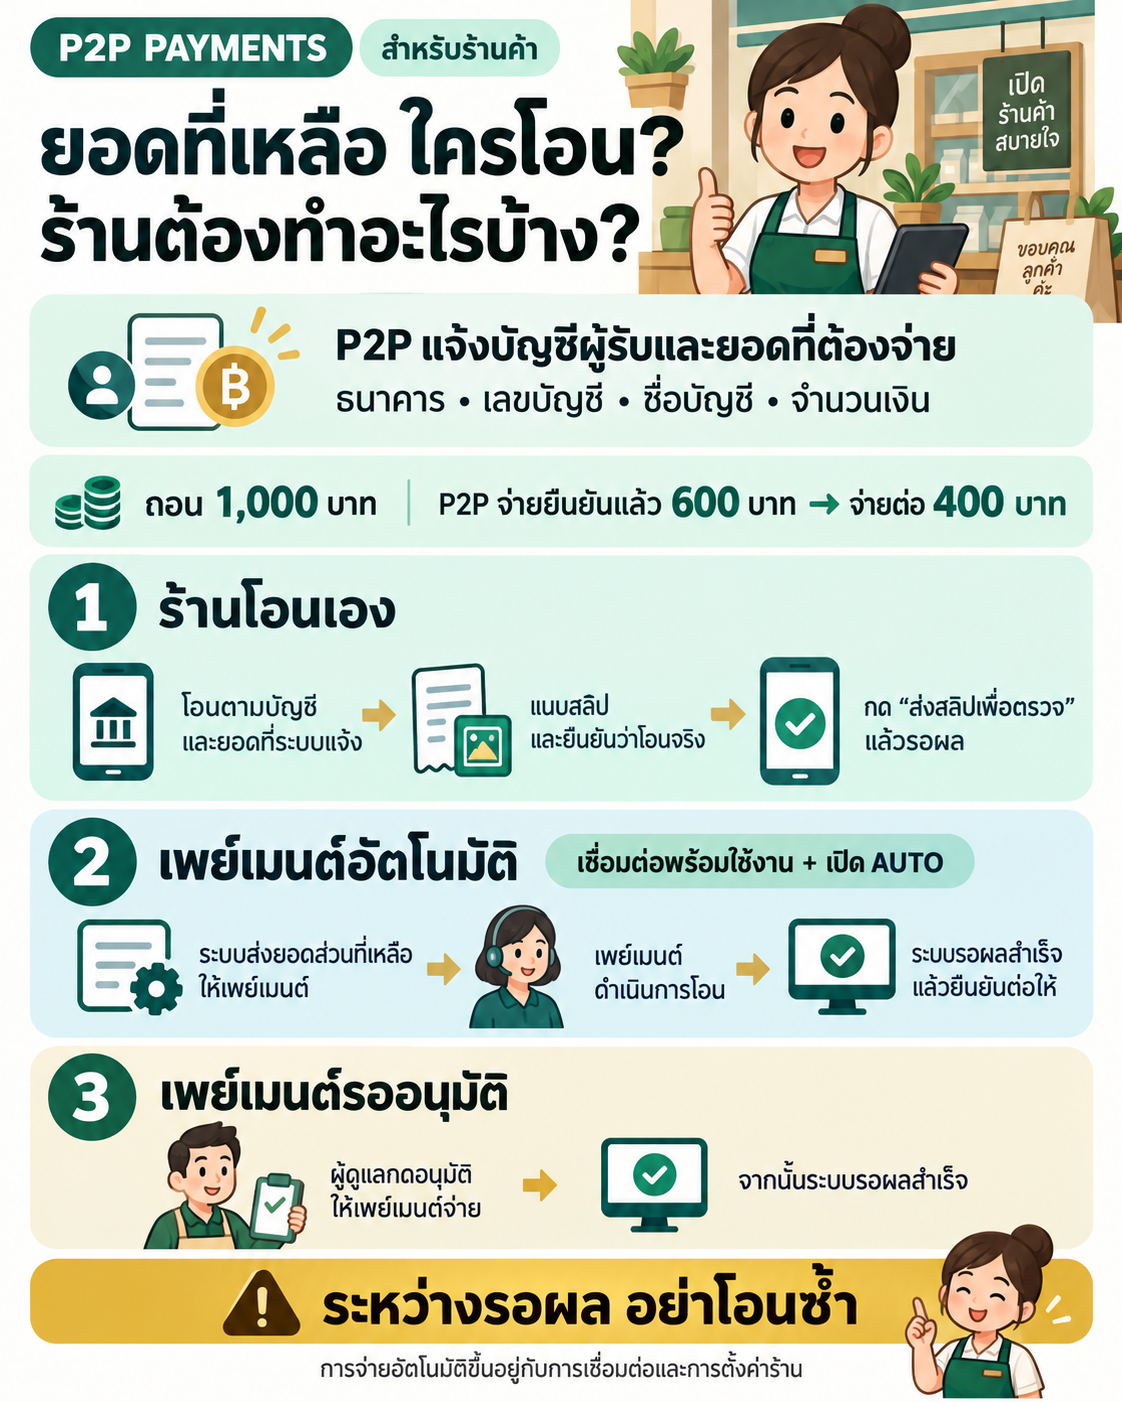
ครบเวลาจับคู่ไม่ได้แปลว่าเงินเข้าบัญชีแล้ว ร้านต้องตรวจส่วนที่รอจ่าย การโอนอัตโนมัติต้องมีระบบร้านค้าที่เชื่อมต่อและเปิดโหมดนั้นไว้ หน้าเว็บและ LINE ของ P2P ไม่ได้เปิดเพย์เมนต์อัตโนมัติให้ทุกร้าน
จับคู่ไม่ได้หรือได้บางส่วน
จับคู่ข้ามเอเยนต์
ร้านโอนเองหรือใช้เพย์เมนต์
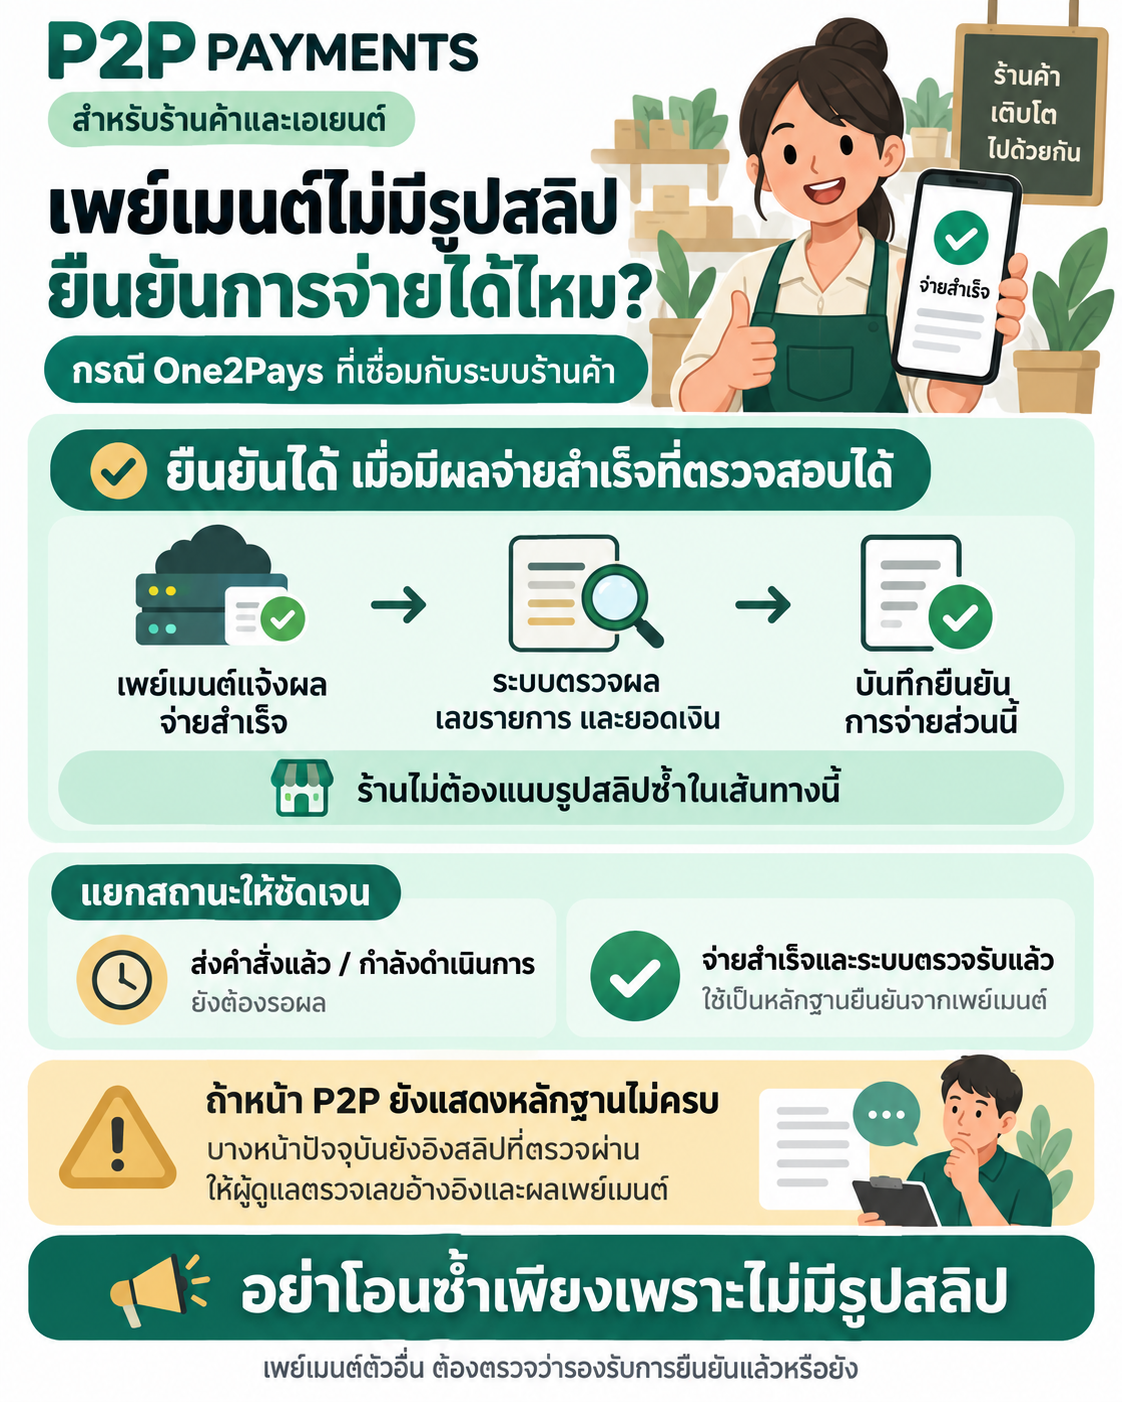
เพย์เมนต์ไม่มีรูปสลิป
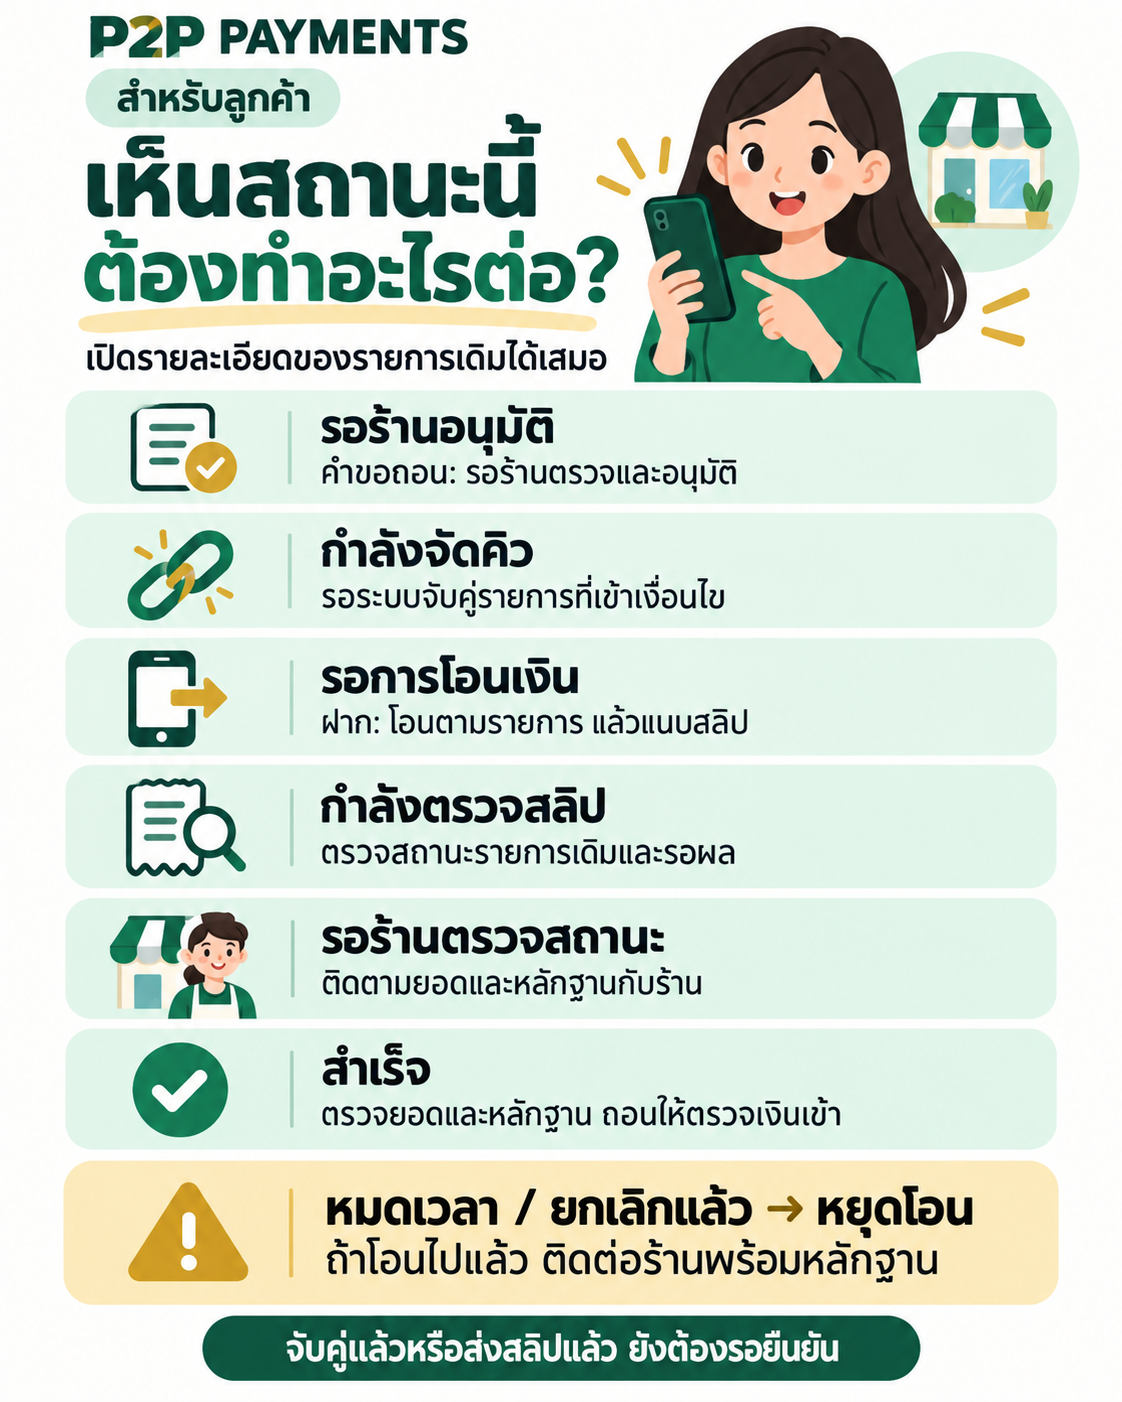
ติดตามสถานะและแจ้งปัญหา
สถานะแต่ละขั้นหมายถึงอะไร
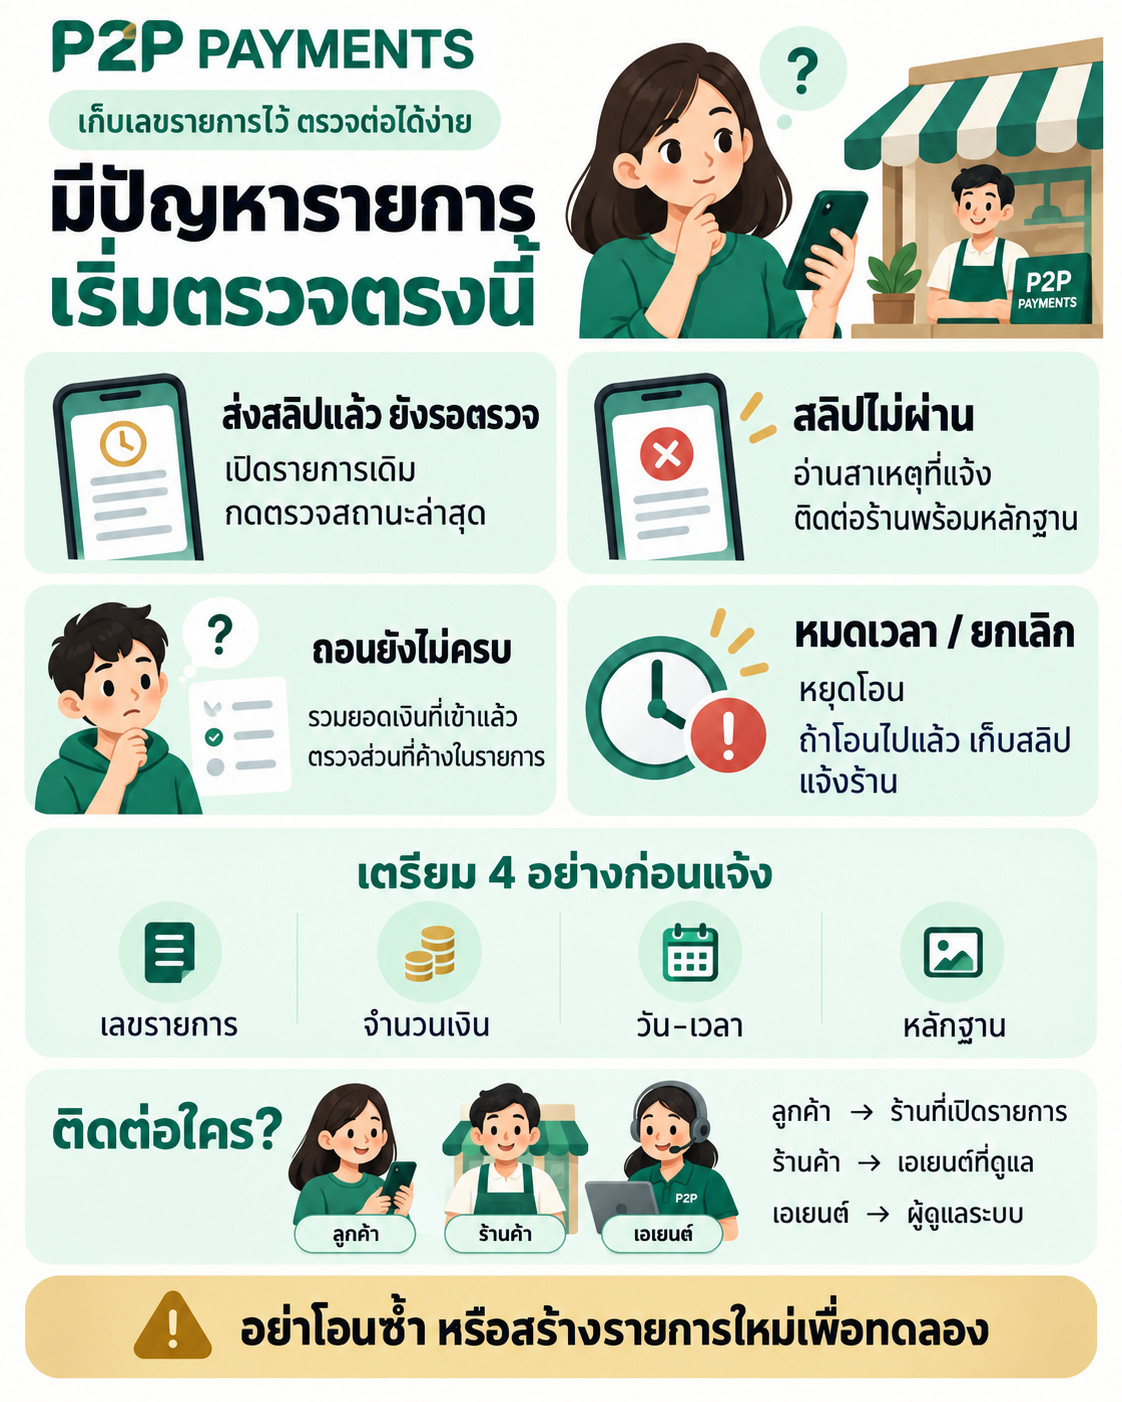
ติดต่อใครเมื่อมีปัญหา
คู่มือ API สำหรับทีมพัฒนาและการเชื่อมต่อระบบ
1. ระบบนี้ทำอะไรให้ร้านค้า
ระบบจับคู่ "ลูกค้าที่กำลังฝาก" กับ "ลูกค้าที่กำลังถอน" ให้โอนเงินถึงกันโดยตรง (peer-to-peer) พร้อม escrow และตรวจสลิปอัตโนมัติ ผลคือ:
- บัญชีธนาคารของร้านถูกใช้น้อยที่สุด — เงินส่วนใหญ่วิ่งระหว่างลูกค้าด้วยกัน
- จับคู่และตรวจสลิป — ร้านอนุมัติคำขอถอนก่อนเข้าคิว ระบบยืนยันเมื่อหลักฐานผ่าน ส่วนที่จับคู่ไม่ได้ร้านเป็นผู้จ่ายพร้อมหลักฐาน
- พักวงเงินก่อนแสดงบัญชีคู่โอน — รายการร้านค้าใหม่พักค่าธรรมเนียมและยอดชำระข้ามร้านตามคู่ที่จับได้ มีหน้าต่างโต้แย้ง (dispute)
การเชื่อมต่อ API เดิมมี 2 แบบ (ไม่ใช่กติกาคำขอร้านค้าใหม่)
| Mode B — เต็มรูปแบบ | Mode A — เสริมระบบเดิม (overlay) | |
|---|---|---|
| เหมาะกับ | ร้านที่อยากให้เราดูแลทุกรายการ | ร้านที่มีระบบฝาก–ถอนออโต้อยู่แล้ว |
| วิธีทำงาน | ส่งทุกรายการเข้าระบบเรา เราจับคู่และดูแลจนจบ | ถามเราก่อนว่า "ตอนนี้มีคู่ไหม?" มีคู่ = ยกให้เรา ไม่มี = ใช้ระบบร้านตามเดิม |
| ไม่มีคู่ | ร้านรับ/จ่ายแทนอัตโนมัติ (ข้อ 8) | ไม่มีอะไรเกิดขึ้นในระบบเราเลย |
| Endpoint หลัก | POST /api/deposit, POST /api/withdraw | POST /api/deposit/try, POST /api/withdraw/try |
2. สิ่งที่จะได้รับจากผู้ดูแลระบบ
| สิ่งที่ได้รับ | ใช้ทำอะไร |
|---|---|
BASE_URL | ที่อยู่ API — สำหรับระบบนี้คือ (โหลดอัตโนมัติ) |
| ชื่อร้าน (merchant name) | ใช้เป็น username ตอน login จัดการตั้งค่า |
API_KEY | ใส่ header X-API-Key ทุกครั้งที่ยิง API (ความลับสูงสุด) |
WEBHOOK_SECRET | ใช้ตรวจลายเซ็น webhook ที่เราส่งไปหาร้าน |
3. เริ่มใช้ใน 5 นาที (โหมด sandbox — ไม่แตะเงินจริง)
ส่ง x-sandbox: true ตอนสร้างรายการฝาก/ถอนทดสอบ แล้วใช้ ID ของรายการทดสอบนั้นต่อ
header นี้ไม่ใช่โหมดปลอดภัยสำหรับทุก endpoint และห้ามใช้กับ ID ของรายการเงินจริง
# 1) สร้างรายการฝากทดสอบ
curl -X POST "{{BASE}}/api/deposit" \
  -H "Content-Type: application/json" \
  -H "X-API-Key: $API_KEY" \
  -H "x-sandbox: true" \
  -d '{
    "merchantUserId": "customer-001",
    "amount": "100.0000",
    "idempotencyKey": "test-dep-001"
  }'
# ตอบกลับ: { "id": 123, "uuid": "…", "status": "WAITING_PAYMENT", … }

# 2) เปิดในเบราว์เซอร์เพื่อดูบัญชีปลายทางและแนบสลิป
# {{BASE}}/payment.html?uuid=<uuid>
# API อ่านข้อมูล JSON: GET /api/checkout/<uuid>

# 3) จำลองว่าลูกค้าโอนแล้ว (ต้องแนบ uuid เป็นหลักฐานการครอบครองรายการ)
curl -X POST "{{BASE}}/api/transaction/<id>/transferred" \
  -H "Content-Type: application/json" \
  -d '{ "uuid": "<uuid>" }'

# 4) เช็คสถานะ
curl "{{BASE}}/api/transaction/<id>" -H "X-API-Key: $API_KEY"4. เข้าใจ Gas และ Credit (สำคัญ — อ่านก่อนใช้เงินจริง)
- คำขอร้านค้าใหม่บนเว็บ/LINE: สร้างฝากหรือถอนยังไม่พัก GAS เมื่อจับคู่จึงพักค่าธรรมเนียม และกรณีข้ามร้านพักยอดถอนพร้อมค่าธรรมเนียมของร้านผู้ถอน ต้องมี GAS ใช้ได้พอก่อนแสดงบัญชี
- เมื่อตรวจสลิปผ่าน: ลูกค้าร้าน A โอนให้ลูกค้าร้าน B → GAS ร้าน A เพิ่มตามยอดโอน และ GAS ร้าน B ลดเท่ากัน ค่าธรรมเนียมแยกตามยอดที่จับคู่สำเร็จ ร้านเดียวกันหักเฉพาะค่าธรรมเนียม
- ร้านรับหรือจ่ายเอง: ไม่คิดค่าธรรมเนียม P2P และไม่เปลี่ยน GAS จากยอดเงินต้น ส่วนถอนที่จับคู่ได้เพียงบางส่วนคิดค่าธรรมเนียมเฉพาะส่วนที่สำเร็จ
- ยกเลิกหรือหมดเวลายังไม่จ่าย: คืนยอดพักของคู่นั้นเต็มจำนวน ไม่หักค่าธรรมเนียม ฝากที่หมดเวลาก่อนมีบัญชีโอนจะปิดทันที รายการฝากใหม่จะลอง P2P ก่อน หากไม่มีคู่จะใช้บัญชีร้านทันทีเมื่อบัญชียังรับยอดได้
- รายการเดิมและ API เดิม: ใช้กติกาเดิมต่อจนจบ ได้แก่พัก GAS เท่ายอดฝาก และพักเครดิตเท่ายอดถอน ยอดเหล่านี้ไม่ใช่เงินของลูกค้าที่ถอนได้
เจ้าของเติมให้เอเยนต์ และเอเยนต์เติม Gas ให้ร้านค้า
- เจ้าของ: เปิด เครือข่าย → เอเยนต์และเครือข่าย ที่หัวข้อ เติมเงินให้เอเยนต์ เลือกเอเยนต์ กรอกจำนวน PTS และหมายเหตุ ตรวจชื่อผู้รับกับยอดก่อน–หลัง แล้วกดยืนยันได้เลย ไม่ต้องรอเอเยนต์ส่งคำขอ
- เอเยนต์: เปิด เครือข่าย → ร้านค้าของฉัน → เติม Gas เลือกร้านในสายและจำนวน ระบบหักกระเป๋าเอเยนต์เท่ากับ Gas ที่เพิ่มให้ร้าน ต้องมียอดกระเป๋าเพียงพอ
- ถ้าหน้าเว็บยังไม่ได้รับคำตอบ ให้กด ตรวจรายการเติมเดิม / ลองอีกครั้ง ระบบใช้เลขรายการเดิมเพื่อไม่เพิ่มยอดซ้ำ แม้รีโหลดหน้าแล้ว อย่าสร้างรายการใหม่จากแท็บอื่นจนกว่าจะตรวจประวัติเดิม
การเติมโดยเจ้าของเป็นการเพิ่มวงเงินกระเป๋าเอเยนต์ตามยอดที่ยืนยัน ไม่ใช่การโอนจากธนาคารอัตโนมัติ ดูประวัติการเติมได้จากบัญชีเอเยนต์ และบันทึกการทำงานของเจ้าของ
ผู้ดูแลระบบจะเติม gas/credit เริ่มต้นให้ตามที่ตกลง — ถ้าเจอ
Insufficient Gas Balance / Insufficient Credit Balance แปลว่าต้องเติมวงเงินก่อน
5. จัดการตั้งค่าเอง (รวมเปลี่ยนบัญชีธนาคารของร้าน)
5.1 login รับ session token
curl -X POST "{{BASE}}/api/auth/login" \
  -H "Content-Type: application/json" \
  -d '{ "username": "<ชื่อร้าน>", "password": "<API_KEY>" }'
# ตอบกลับ: { "token": "…", "role": "merchant", … }   (อายุ 24 ชม.)
5.2 แก้ไขตั้งค่า / เปลี่ยนบัญชีธนาคาร
ต้องส่งครบ 3 อย่าง: Bearer token (จาก 5.1) + X-API-Key + confirmApiKey
(ยืนยัน key ซ้ำใน body — กันการแก้ค่าการเงินโดยไม่ตั้งใจ):
curl -X PATCH "{{BASE}}/api/merchant/settings" \
  -H "Authorization: Bearer $TOKEN" \
  -H "X-API-Key: $API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "webhookUrl": "https://your-system.example.com/webhooks/gateway",
    "bankName": "SCB",
    "bankAccountNo": "111-2-33333-4",
    "bankAccountName": "Your Shop Co., Ltd.",
    "confirmApiKey": "<API_KEY>"
  }'
ฟิลด์ที่ตั้งเองได้: webhookUrl, bankName, bankAccountNo (ระบบเข้ารหัสเก็บให้),
bankAccountName, allowedIps, webhookEncryptionEnabled, autoVerifySlip,
notificationEmail, webhookRetryInterval, checkoutLogoUrl, checkoutPrimaryColor
5.3 หมุน API key (แนะนำทำเป็นระยะ)
curl -X POST "{{BASE}}/api/merchant/rotate-api-key" \
  -H "Authorization: Bearer $TOKEN" \
  -H "X-API-Key: $API_KEY" \
  -d '{ "expiresHours": 24 }'
# ได้ key ใหม่ทันที; key เก่าใช้ต่อได้ตามชั่วโมงที่กำหนด (transition period)
6. Webhook — ระบบแจ้งผลกลับหาร้านแบบ real-time
สำหรับร้านที่ตั้ง webhookUrl เมื่อรายการเปลี่ยนสถานะ เรา POST ไปที่ URL นั้น ร้านที่เว้นว่างดูสถานะผ่านเว็บ หรือผ่าน LINE เมื่อเชื่อมต่อและเปิดใช้งานแล้ว:
{
  "event": "transaction.completed",
  "data": {
    "id": 123, "type": "DEPOSIT", "amount": "100.0000",
    "status": "COMPLETED", "merchantId": 1, "userId": 45,
    "idempotencyKey": "…", "createdAt": "…"
  }
}
Event หลัก: transaction.waiting_payment, transaction.paid_unconfirmed,
transaction.completed, transaction.cancelled, transaction.disputed,
transaction.gas_settled, payout.required (ข้อ 8) และ
confirmation.reminder — ระบบทักถามอัตโนมัติเมื่อฝั่งผู้ถอนยังไม่กดยืนยันเกิน 10 นาที
(ตั้งค่าได้) ร้านใช้ event นี้เด้งถามลูกค้าว่า "ได้รับเงินแล้วหรือยัง?" โดย
data.uuid พาลูกค้าไปหน้ารายการได้โดยตรง
6.1 ตรวจลายเซ็น (จำเป็น — ห้ามเชื่อ webhook ที่ไม่ผ่านการตรวจ)
Header X-Webhook-Signature = HMAC-SHA256 ของ raw body ด้วย WEBHOOK_SECRET:
import crypto from 'crypto';
import express from 'express';

const app = express();
app.post('/webhooks/gateway', express.json({
  verify: (req, _res, buf) => { req.rawBody = buf; },
}), async (req, res) => {
  const expected = crypto.createHmac('sha256', process.env.WEBHOOK_SECRET)
    .update(req.rawBody).digest('hex');
  const got = req.get('X-Webhook-Signature') || '';
  if (got.length !== expected.length ||
      !crypto.timingSafeEqual(Buffer.from(got), Buffer.from(expected))) {
    return res.status(401).end();
  }
  try {
    // interface ตัวอย่าง: ใช้ฐานข้อมูล/คิวถาวรของร้าน และ dedupe งานซ้ำ
    await durableInbox.accept(req.body);
    return res.status(200).end(); // ตอบหลัง commit งานแล้วเท่านั้น
  } catch {
    return res.status(503).end(); // ให้ gateway ส่งซ้ำเมื่อบันทึกไม่ได้
  }
});
durableInbox เป็น interface ที่ร้านต้องทำด้วยที่เก็บงานถาวรและ worker ของร้าน
ห้ามใช้คิวในหน่วยความจำหรือสั่งงานแล้วตอบก่อนบันทึก การเติม/คืนเครดิตต้อง dedupe พร้อม ledger
ใน transaction เดียวกัน และตรวจร้าน ลูกค้า ประเภท ยอดเงินและรหัสรายการให้ตรง
แนะนำตรวจ X-Webhook-Signature-V2 ด้วย HMAC-SHA256 ของ
v1\n<timestamp>\n<eventId>\n<sequence>\n<rawBody>
จาก headers X-Webhook-Timestamp (Unix seconds), X-Webhook-Event-Id
และ X-Webhook-Sequence จำกัดอายุ timestamp และบันทึก event ID/sequence เพื่อกันซ้ำ
- ตอบไม่ใช่ 2xx → ระบบ retry ให้อัตโนมัติ (สูงสุด 5 ครั้ง)
- endpoint ร้านล่มติดกันหลายครั้ง → circuit breaker หยุดยิงชั่วคราว + แจ้งเตือนร้าน
- ดู/สั่ง retry เองได้ที่
GET /api/merchant/webhook-logsและPOST /api/merchant/webhook-logs/:id/resend - เปิด
webhookEncryptionEnabled= payload เข้ารหัส AES-256-GCM อีกชั้น (ถอดด้วย key = SHA-256 ของWEBHOOK_SECRET)
7. Mode B — เชื่อมเต็มรูปแบบ
7.1 ฝากเงิน (ลูกค้าเติมเครดิต)
POST /api/deposit   (X-API-Key)
body: { merchantUserId, amount, idempotencyKey, redirectUrl?, slipUrl? }
Flow: สร้างรายการ → ระบบจับคู่กับคนถอน (ปกติภายในวินาที) →
ร้านพาลูกค้าไปหน้า /payment.html?uuid=<uuid> (มีเลขบัญชีปลายทาง + ปุ่มแนบสลิป) →
ลูกค้าโอน + กด "โอนแล้ว" → ระบบตรวจสลิป/รอผู้ถอนยืนยัน → webhook completed →
ร้านเติมเครดิตให้ลูกค้าในระบบร้าน
- แนบ
slipUrl(URL รูปหรือ data:base64) ตั้งแต่ตอนสร้าง → ตรวจผ่าน = settle ทันที (instant) - ไม่มีคู่ภายในเวลาที่กำหนด → ระบบชี้ให้ลูกค้าโอนเข้า "บัญชีร้าน" แทนโดยอัตโนมัติ
7.2 ถอนเงิน (ลูกค้าเอาเงินออก)
POST /api/withdraw   (X-API-Key)
body: { merchantUserId, amount, idempotencyKey,
        bankName, bankAccountNo, bankAccountName }   ← บัญชีของลูกค้าผู้รับเงิน
Flow: ระบบจับคู่กับคนฝาก → คนฝากโอนเข้าบัญชีลูกค้าของร้านโดยตรง →
สลิปผ่าน/ผู้ถอนกดยืนยัน/ครบหน้าต่างโต้แย้ง → webhook completed
7.3 การยืนยันรายการและหลักฐานการโอน
- ยืนยันรับเงิน —
POST /api/transaction/:id/releaseต้องผ่านเงื่อนไขหลักฐานของรายการ การกดยืนยันไม่ใช่ทางข้ามการตรวจสลิป - สลิปตรวจผ่าน — ระบบตรวจยอด ผู้รับ และการใช้ซ้ำก่อนชำระบัญชีตามสถานะรายการ
- ครบหน้าต่างโต้แย้ง — ตัวทำงานอัตโนมัติยังต้องผ่านด่านหลักฐาน เวลาอย่างเดียวไม่ยืนยันว่าได้รับเงินจริง
มีปัญหาให้ใช้
POST /api/transaction/:id/dispute
8. จ่ายยอดที่เหลือ — ร้านโอนเองหรือใช้ระบบอัตโนมัติ
เมื่อครบเวลารอจับคู่ ระบบบันทึกยอดส่วนที่ร้านต้องจ่าย และส่ง webhook
payout.required ไปยังช่องทางที่ร้านเชื่อมไว้ พร้อมบัญชีผู้รับและยอดส่วนนี้
ตัวอย่างถอน 1,000 บาท หาก P2P จ่ายยืนยันแล้ว 600 บาท ร้านจ่ายต่อ 400 บาท:
- ร้านโอนเอง: ตรวจบัญชีและยอดในรายละเอียด โอนจริงแล้วแนบสลิป กด “ส่งสลิปเพื่อตรวจ”
- ระบบโอนอัตโนมัติ: ต้องเชื่อมระบบโอนและเปิดโหมดอัตโนมัติในระบบร้านค้า ระบบนั้นจึงส่งคำสั่งจ่ายและรอผลสำเร็จ
- โหมดรออนุมัติ: ผู้ดูแลอนุมัติให้ระบบโอนดำเนินการก่อน แล้วรอผลสำเร็จ
- ระหว่างรอผล: ตรวจรายการเดิมก่อน อย่าโอนซ้ำเพราะยังไม่มีรูปสลิปหรือคำตอบยืนยัน
{
  "event": "payout.required",
  "data": {
    "id": 456, "payoutRef": "b1f0-…", "payoutAmount": "300.0000",
    "bankName": "KBank", "bankAccountNo": "123-4-56789-0",
    "bankAccountName": "Somchai J."
  }
}
ก่อนเปิด auto-payout ต้องทดสอบการส่งผลตรวจสลิปที่ gateway อ่านตรวจซ้ำได้ให้ครบ เมื่อโอนแล้วต้องตรวจสลิปและส่ง signed proof กลับ:
curl --fail-with-body -X POST "{{BASE}}/api/transaction/456/payout-confirm" \
  -H "X-API-Key: $API_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "payoutRef": "b1f0-…", "bankRef": "<เลขอ้างอิงธนาคาร>",
        "verificationId": "<UUID ผลตรวจสลิป>",
        "verificationExpiresAt": 1790000000000,
"verificationSignature": "<HMAC-SHA256 hex>" }'- จ่ายตาม
payoutAmountเสมอ (อาจเป็นแค่เศษที่เหลือ ไม่ใช่ยอดเต็ม) payoutRef= idempotency key — dedupe ฝั่งร้านด้วยค่านี้ ยืนยันซ้ำไม่มีผลข้างเคียง- ส่งเพียง
bankRefไม่ได้: API ร้านค้าจะตอบ 400 หากไม่มีหลักฐานตรวจสลิป verificationExpiresAtใช้ Unix milliseconds ที่ยังไม่หมดอายุและไม่เกิน 5 นาทีข้างหน้า- ตรวจ HTTP status และ
payoutStatus: CONFIRMEDหากยืนยันไม่ผ่านให้ใช้หลักฐานเดิม ลงลายเซ็นใหม่แล้ว retry การยืนยัน ห้ามโอนเงินจริงซ้ำเพราะคำตอบหาย - การแจ้งยอดที่ต้องจ่ายไม่ขึ้นกับค่าเดิม
autoPayoutEnabledการโอนอัตโนมัติขึ้นกับระบบที่ร้านเชื่อมต่อและเปิดใช้
เพย์เมนต์ไม่มีรูปสลิป: API ร้านค้าข้างต้นยังต้องมีผลตรวจสลิปที่ตรวจสอบได้ การใช้ผลจ่ายสำเร็จจากเพย์เมนต์ต้องเป็นเส้นทางเชื่อมต่อที่ระบบรองรับโดยเฉพาะ เช่น One2Pays ผ่านระบบร้านค้า Lottery Hub ไม่ได้เปิดให้อัตโนมัติสำหรับร้าน WEB/LINE ทุกแห่ง หากหน้าจอขึ้น “บันทึกยืนยันแล้ว” แต่หลักฐานยังไม่ครบ ให้ผู้ดูแลตรวจรายการเดิมและผลจากระบบที่โอน อย่าโอนซ้ำ
สร้าง verificationSignature ฝั่งเซิร์ฟเวอร์ด้วย HMAC-SHA256 และ webhook secret
ของร้าน บนข้อความที่คั่นด้วย newline ตามลำดับด้านล่าง จำนวนเงินต้องใช้ decimal ทศนิยม 4 ตำแหน่ง
gateway จะตรวจลายเซ็น ดึงผลตรวจจากผู้ให้บริการ และตรวจยอด/ผู้รับ/การใช้สลิปซ้ำอีกครั้ง:
payout-proof-v1
<verificationId.trim()>
<merchantId>
<transactionId>
<payoutRef>
<payoutAmount เช่น 300.0000>
<verificationExpiresAt>
9. Mode A — เสริมระบบเดิม (try-match)
ก่อนร้านจะประมวลผลด้วยระบบตัวเอง ถามเราหนึ่งครั้ง:
# ฝั่งถอน: มีคนฝากรออยู่พอดีไหม?
curl -X POST "{{BASE}}/api/withdraw/try" \
  -H "X-API-Key: $API_KEY" \
  -d '{ "merchantUserId": "c1", "amount": "500.0000",
        "idempotencyKey": "try-w-001",
        "bankName": "KBank", "bankAccountNo": "…", "bankAccountName": "…" }'

# matched:true  → เราจัดการ P2P ให้ทั้งรายการ (ติดตามผลทาง webhook)
# matched:false ใน HTTP 2xx ที่ถูกต้อง → ไม่มีรายการถูกสร้าง ร้านใช้ระบบเดิมได้
ห้ามเปลี่ยนช่องทางเมื่อผลยังไม่แน่นอน: timeout, error, คำตอบว่าง/ไม่ครบ หรือ HTTP 409
ไม่ได้แปลว่าไม่มีคู่ ให้เก็บรายการเดิมและ retry ด้วย key/ข้อมูลเดิม
รหัส TRY_MATCH_ALREADY_ACCEPTED หมายถึงเคยรับรายการแล้ว ใช้ transactionId
อ่าน GET /api/transaction/:id ด้วย API key ร้านเจ้าของรายการและตรวจสถานะก่อนดำเนินการต่อ
ร้านต้องล็อกและบันทึกช่องทางจ่ายของแต่ละรายการแบบถาวร เมื่อเลือกจ่ายเองแล้วให้หยุดเรียก try-match ของรายการนั้น ใช้ bank idempotency key เดิมเมื่อกู้รายการ ห้ามจับคู่พร้อมกับโอนเอง เพราะคำขอที่ได้ no-match ไม่ได้ห้ามคำขอซ้ำจับคู่ได้ในภายหลัง
# ฝั่งฝาก: มีคนถอนรอรับพอดีไหม?
curl -X POST "{{BASE}}/api/deposit/try" -H "X-API-Key: $API_KEY" \
  -d '{ "merchantUserId": "c2", "amount": "500.0000", "idempotencyKey": "try-d-001" }'
# matched:true → ได้ bankDetails ของผู้รับ ให้ลูกค้าโอนตรง
# matched:false → ให้ลูกค้าโอนเข้าบัญชีร้านตามระบบเดิมmatched:false ที่ถูกต้อง คำขอนั้นไม่ได้สร้างรายการฝาก–ถอน
ลองใหม่ด้วย idempotencyKey และข้อมูลเดิมได้เฉพาะก่อนเลือกช่องทางของร้านเอง
เมื่อเลือกช่องทางของร้านแล้ว ต้องหยุด try-match ของรายการนั้นและติดตามผลผ่านช่องทางที่เลือกไว้matched:false
บ่อยกว่าปกติ ซึ่งไม่ใช่ความผิดพลาด: ร้านใช้ระบบเดิมของตัวเองไปตามปกติ
ส่วนการจับคู่ภายในร้านเดียวกันใช้ได้เต็มที่ตั้งแต่วันแรก10. ตัวเลือกความปลอดภัยเพิ่มเติม (แนะนำเปิดเมื่อขึ้นจริง)
| ตัวเลือก | วิธีเปิด | ผล |
|---|---|---|
| IP allowlist | allowedIps: "1.2.3.4, 10.0.0.0/24" ใน settings | ยิง API ได้เฉพาะจาก IP ร้าน |
| Webhook encryption | webhookEncryptionEnabled: true | payload เข้ารหัส AES-256-GCM |
| Key rotation | POST /api/merchant/rotate-api-key | เปลี่ยน key โดยไม่มี downtime |
11. Checklist ก่อนเปิดใช้จริง
- ทดสอบ sandbox ครบ: deposit → checkout → transferred → completed
- webhook endpoint ตรวจ HMAC และ commit งานถาวรพร้อม dedupe ก่อนตอบ 2xx
- ตั้งบัญชีธนาคารร้านผ่าน settings แล้ว (ข้อ 5.2)
- จัดการ
idempotencyKeyฝั่งร้าน: หนึ่งรายการ = หนึ่ง key ไม่ใช้ซ้ำข้ามยอด - เก็บ API key ใน secret manager + เปิด IP allowlist
- ตกลงวงเงิน gas/credit เริ่มต้นกับผู้ดูแลระบบ
- (Mode B + auto-payout) ทดสอบ payout.required → โอน → payout-confirm ครบวง
- (Mode A) ทดสอบ try ทั้งกรณี matched:true และ matched:false
12. อ้างอิงย่อ
สถานะรายการ (lifecycle)
Endpoint ทั้งหมดที่ร้านใช้
| Method | Path | Auth | ใช้ทำอะไร |
|---|---|---|---|
| POST | /api/deposit | X-API-Key | สร้างรายการฝาก |
| POST | /api/withdraw | X-API-Key | สร้างรายการถอน |
| POST | /api/deposit/try | X-API-Key | ถามจับคู่ฝากแบบทันที (Mode A) |
| POST | /api/withdraw/try | X-API-Key | ถามจับคู่ถอนแบบทันที (Mode A) |
| GET | /api/checkout/:idOrUuid | — | ข้อมูลรายการแบบ JSON · หน้าลูกค้าใช้ /payment.html?uuid=… |
| POST | /api/transaction/:id/transferred | uuid หรือ X-API-Key | แจ้ง "โอนแล้ว" (+สลิป) |
| POST | /api/transaction/:id/release | X-API-Key | ยืนยันรับเงิน/ปล่อยเครดิต |
| POST | /api/transaction/:id/dispute | X-API-Key | เปิดข้อโต้แย้ง |
| POST | /api/transaction/:id/payout-confirm | X-API-Key | ยืนยันจ่ายแทนแล้ว (auto-payout) |
| GET | /api/transaction/:id | X-API-Key ของร้านเจ้าของรายการ | เช็คสถานะรายการ |
| POST | /api/auth/login | name+key | รับ session token จัดการตั้งค่า |
| PATCH | /api/merchant/settings | Bearer + X-API-Key + confirmApiKey | ตั้งค่า/เปลี่ยนบัญชีธนาคาร |
| POST | /api/merchant/rotate-api-key | Console session + X-API-Key | หมุน API key |
| GET | /api/merchant/webhook-logs | Console session + X-API-Key | ประวัติส่ง webhook |
| GET | /api/merchant/reconciliation-report | Console session + X-API-Key | รายงานกระทบยอด |
Error ที่พบบ่อย
| HTTP | ความหมาย | ทางแก้ |
|---|---|---|
| 401 | key/token ผิดหรือหมดอายุ | ตรวจ X-API-Key / login ใหม่ |
| 403 | IP ไม่อยู่ใน allowlist, uuid ไม่ตรง, หรือเกินลิมิตเกรดผู้ใช้ | ตรวจ allowedIps / uuid / วงเงินเกรด |
| 409 | key/body ขัดแย้ง หรือ TRY_MATCH_ALREADY_ACCEPTED | ตรวจรายการเดิม ห้ามเปลี่ยน key หรือจ่ายช่องทางอื่นเพื่อหลบ error ใช้ transactionId และ API key ร้านอ่านสถานะ |
| 429 | ยิงถี่เกิน (60 req/นาที/IP) | เว้นจังหวะ / กระจายเวลา |
Insufficient Gas/Credit Balance | วงเงินร้านไม่พอ | ติดต่อผู้ดูแลเติมวงเงิน |